ความปลอดภัยที่ออกแบบเพื่ออนาคต

ความปลอดภัยที่ขับเคลื่อนด้วย AIความมั่นใจจากผู้เชี่ยวชาญ

ปกป้ององค์กรของคุณด้วยการดูแลความปลอดภัยครบวงจร ตั้งแต่การประเมิน การติดตั้งใช้งาน ไปจนถึงบริการดูแลตลอด 24 ชั่วโมงทุกวัน
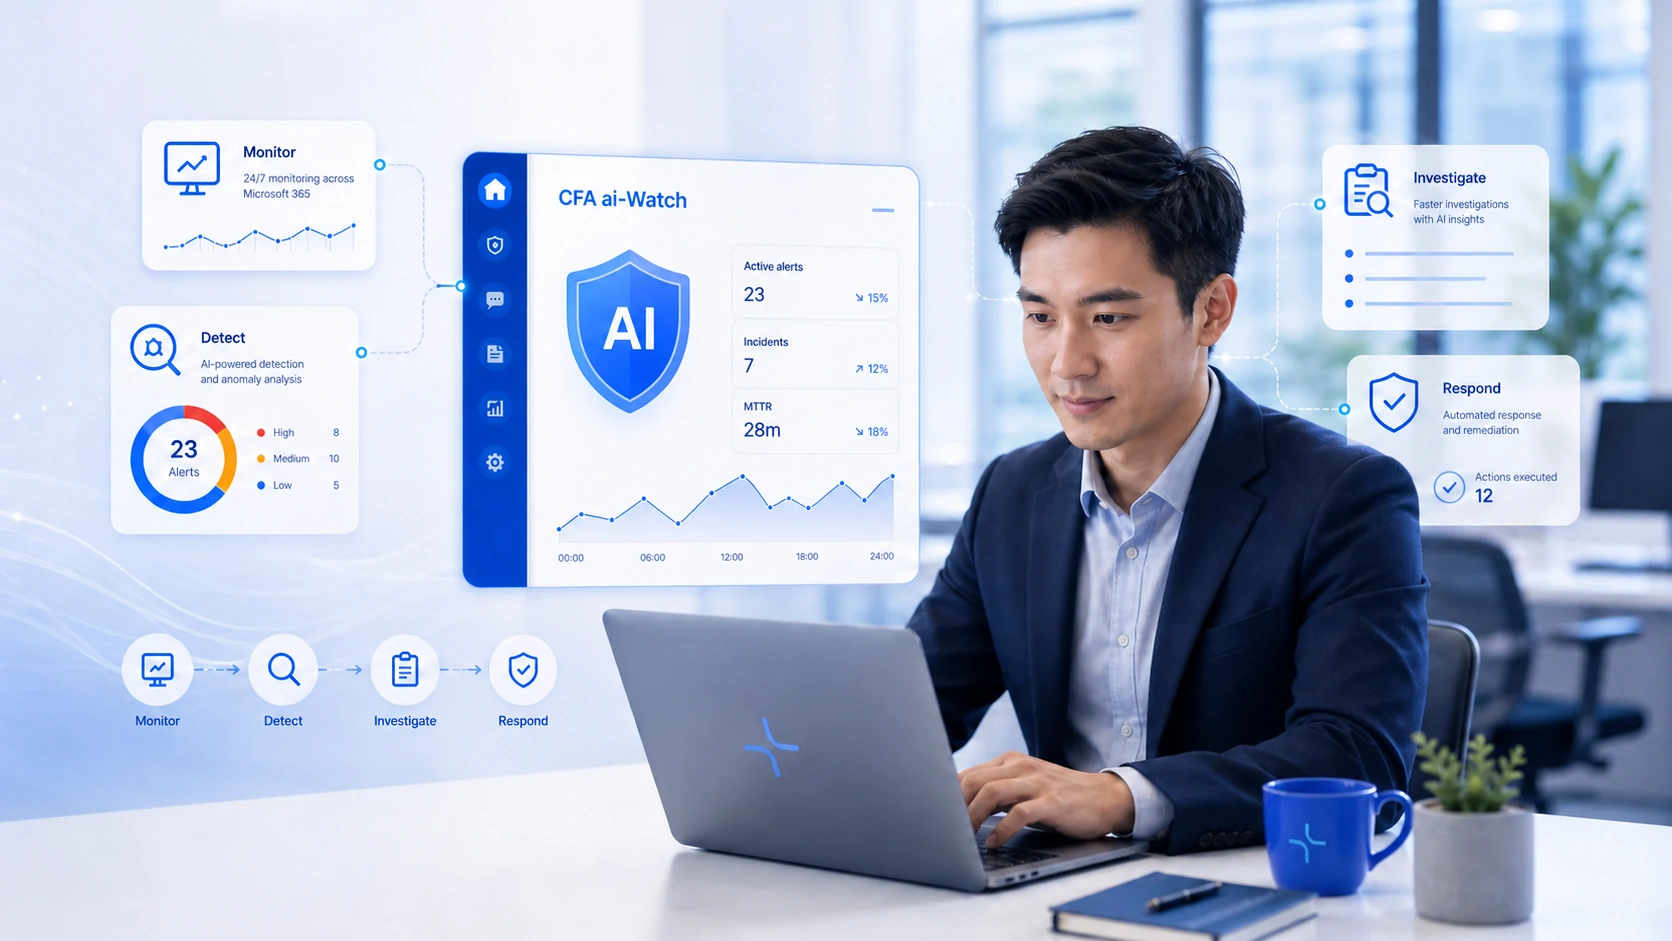
นักวิเคราะห์ความปลอดภัยกำลังใช้แดชบอร์ดปฏิบัติการความปลอดภัยที่ขับเคลื่อนด้วย AI
การปกป้องอย่างต่อเนื่อง
บริการดูแลตลอด 24 ชั่วโมงทุกวันเฝ้าระวังและตอบสนองอย่างต่อเนื่อง
ระบบนิเวศความปลอดภัยของ Microsoftเชื่อมโยงเครื่องมือ ตัวตน และสัญญาณความปลอดภัย
การดูแลครบวงจรประเมิน ติดตั้งใช้งาน และดำเนินงาน
การทำงาน

จากสัญญาณสู่การลงมือทำ โดยไม่ถูกรบกวนด้วยข้อมูลที่ไม่จำเป็น

รูปแบบการดำเนินงานที่เชื่อมโยงเทคโนโลยีความปลอดภัยของ Microsoft ระบบอัตโนมัติอัจฉริยะ และการวิเคราะห์จากผู้เชี่ยวชาญเข้าด้วยกัน

เริ่มเชื่อมต่อระบบ

เราจัดการการเข้าถึงอย่างปลอดภัยและเชื่อมต่อสภาพแวดล้อม Microsoft 365 และคลาวด์ของคุณ

ตรวจจับ

เครื่องมือที่ขับเคลื่อนด้วย AI ช่วยระบุ เชื่อมโยง และจัดลำดับความสำคัญของกิจกรรมที่น่าสงสัย

ตรวจสอบ

นักวิเคราะห์ความปลอดภัยตรวจสอบการแจ้งเตือนและอธิบายเหตุการณ์อย่างครบถ้วน

ตอบสนอง

เราควบคุมเหตุการณ์ แก้ไขปัญหา และเสริมความแข็งแกร่งให้ระบบเพื่อลดการโจมตีซ้ำ

การป้องกันที่เชื่อมโยงกัน

มุมมองความปลอดภัยเดียว ครอบคลุมระบบ Microsoft ของคุณ

เชื่อมโยงข้อมูลระหว่างตัวตน อุปกรณ์ปลายทาง แอปพลิเคชัน ข้อมูล และโครงสร้างพื้นฐานคลาวด์

การกำกับดูแลและประสานงาน

Microsoft Sentinel

ชั้น SIEM และ SOAR ที่รวมศูนย์เพื่อดูแลสัญญาณ การตรวจจับ ระบบอัตโนมัติ และการตอบสนองทั่วทั้งระบบ

AI สนับสนุนทุกชั้นของระบบ

Security Copilot

AI ช่วยสนับสนุนนักวิเคราะห์และเร่งการตรวจสอบในทุกชั้นความปลอดภัย

ระบบ Microsoft ที่ได้รับการปกป้อง

Microsoft 365 Security

มาตรการควบคุมตัวตน การทำงานร่วมกัน อีเมล แอปพลิเคชัน และการดำเนินงานของเทนเนนต์

Microsoft Entra ID

ความปลอดภัยด้านตัวตนและการเข้าถึงสำหรับผู้ใช้ ผู้ดูแลระบบ และบัญชีสิทธิ์สูง

Microsoft Defender XDR

การป้องกันภัยคุกคามครอบคลุมตัวตน อุปกรณ์ปลายทาง อีเมล แอป และสัญญาณจากคลาวด์

Microsoft Purview

ความปลอดภัยของข้อมูล การกำกับดูแล การจัดประเภท การปฏิบัติตามข้อกำหนด และความพร้อมด้าน DLP

Microsoft Intune

การจัดการอุปกรณ์ปลายทาง การปฏิบัติตามข้อกำหนดของอุปกรณ์ และการบังคับใช้นโยบายอย่างสม่ำเสมอ

วงจรการดูแลความปลอดภัย

ความเชี่ยวชาญที่ใช้ได้จริงในทุกขั้นตอน

เริ่มจากจุดที่คุณอยู่ Cloud Frontier Asia พร้อมดูแลความต้องการเฉพาะด้านหรือดูแลตลอดทั้งกระบวนการ

01 · ประเมิน

เข้าใจสถานะปัจจุบันของคุณ

  • ทบทวนสถานะความปลอดภัย
  • ประเมินความเสี่ยงและช่องโหว่
  • ทบทวนความปลอดภัยและการปฏิบัติตามข้อกำหนด
  • ทบทวนสถาปัตยกรรมระบบ
02 · ติดตั้งใช้งาน

เปลี่ยนกลยุทธ์ให้เป็นการป้องกัน

  • Microsoft Sentinel and Defender XDR
  • Microsoft Entra ID
  • Microsoft Purview and Intune
  • Microsoft Security Copilot
03 · ดำเนินงาน

พัฒนาอย่างต่อเนื่องตลอดเวลา

  • เฝ้าระวังตลอด 24 ชั่วโมงทุกวัน
  • ตรวจจับและตอบสนองต่อเหตุการณ์
  • ค้นหาภัยคุกคามเชิงรุก
  • รายงานและปรับปรุงอย่างต่อเนื่อง
มุ่งสู่ผลลัพธ์

ความปลอดภัยที่ช่วยให้ธุรกิจแข็งแกร่งขึ้น

เพิ่มการปกป้องและความชัดเจนในการดำเนินงาน พร้อมใช้ประโยชน์จากการลงทุนใน Microsoft ให้คุ้มค่ายิ่งขึ้น

01

ความปลอดภัยที่แข็งแกร่งขึ้น

ตรวจจับและหยุดภัยคุกคามทั่วทั้งระบบที่เชื่อมต่อกัน

02

ตอบสนองรวดเร็วขึ้น

การตรวจจับด้วย AI และการตอบสนองจากผู้เชี่ยวชาญช่วยลดความเสี่ยงและเวลาที่ระบบหยุดทำงาน

03

ลดภาระการดำเนินงาน

ระบบอัตโนมัติช่วยลดภาระจากการแจ้งเตือนจำนวนมากและงานประจำ

04

พร้อมด้านการปฏิบัติตามข้อกำหนด

การกำกับดูแลและการรายงานช่วยสนับสนุนการปฏิบัติตามข้อบังคับของคุณ

เสริมความพร้อมรับมือภัยไซเบอร์ให้ธุรกิจในสิงคโปร์

เข้าถึงแหล่งข้อมูลที่นำไปใช้ได้จริง เวิร์กช็อป และคำแนะนำเบื้องต้นในการรับมือเหตุการณ์ไซเบอร์ ผ่านศูนย์เสริมความพร้อมรับมือภัยไซเบอร์ ซึ่งนำโดยสหพันธ์ธุรกิจสิงคโปร์

เยี่ยมชมศูนย์เสริมความพร้อมรับมือภัยไซเบอร์ (เปิดในแท็บใหม่)

ก้าวต่อไปบนคลาวด์อย่างปลอดภัย

ขอรับการประเมินความปลอดภัย