面向未來的安全防護

AI 驅動的安全防護。專業團隊,值得信賴。

從評估、實施到全天候託管運營,以端到端安全服務保護您的組織。

安全分析師使用 AI 驅動的安全運營儀表板
持續防護
全天候託管運營持續監控與響應
Microsoft 安全生態系統整合工具、身份與安全訊號
端到端安全生命週期評估、實施與運營
運作方式

從安全訊號到有效行動,減少告警噪聲。

一體化運營模式結合 Microsoft 安全技術、智慧自動化和專家分析。

接入

我們保護訪問許可權,並連線您的 Microsoft 365 與雲環境。
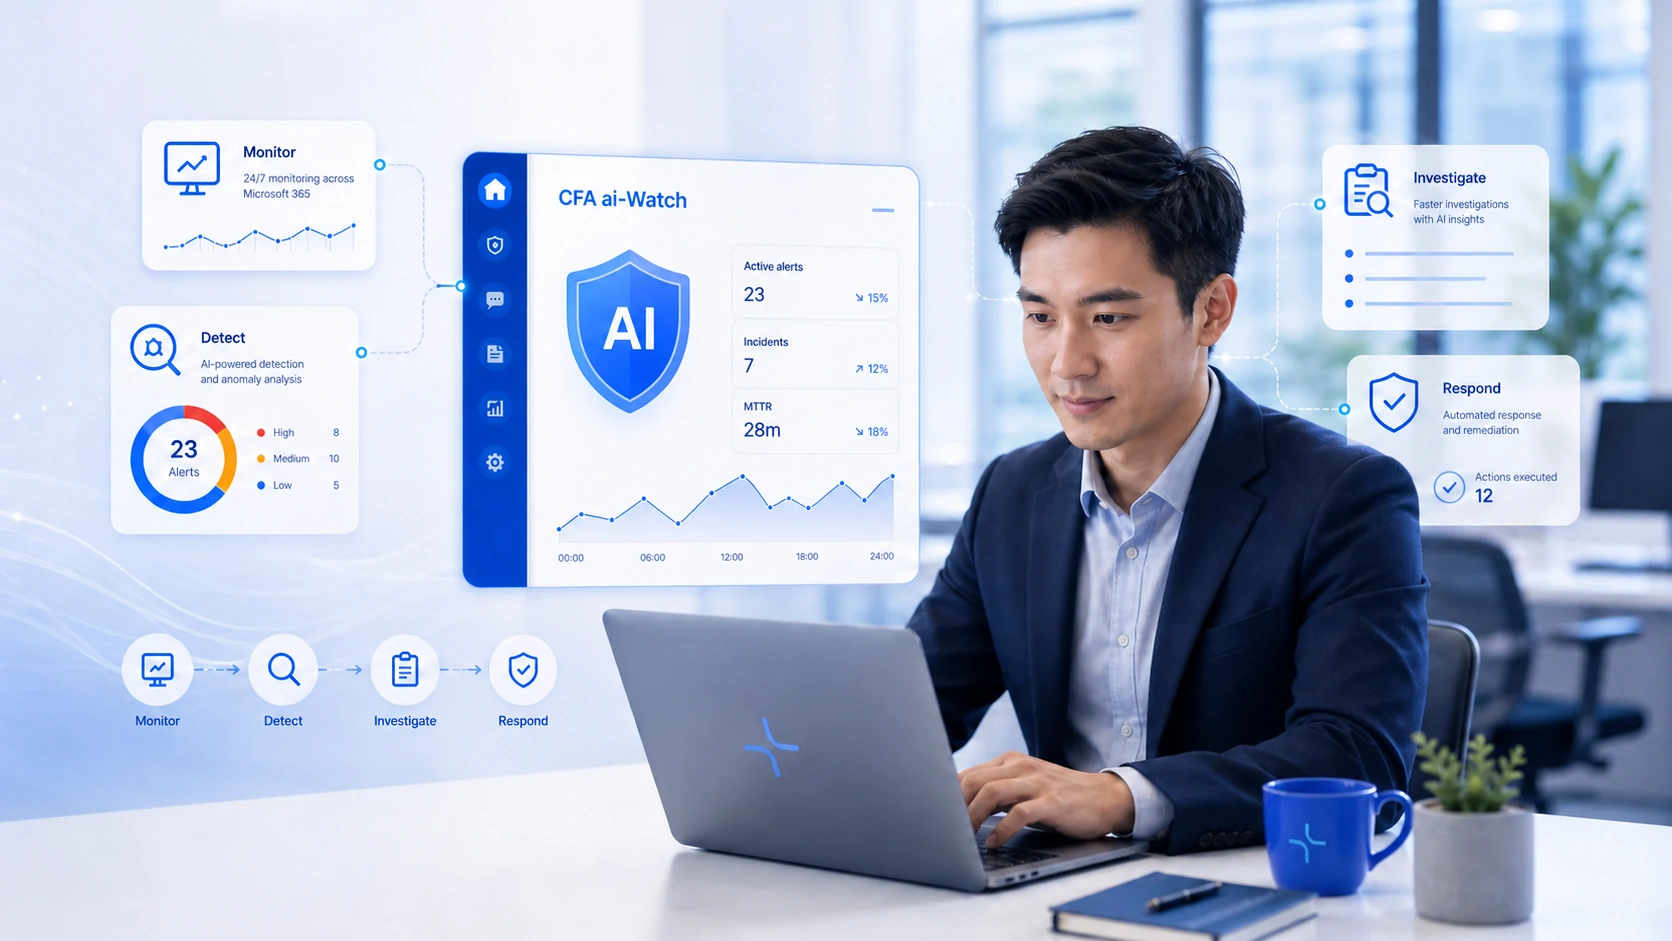
檢測

AI 工具識別、關聯並按優先順序處理可疑活動。

調查

安全分析師驗證告警,梳理事件全貌。

響應

我們遏制威脅、修復問題並加固環境,降低再次遭受攻擊的風險。

協同防護

全面掌握 Microsoft 環境的安全態勢。

打通身份、終端、應用、資料和雲基礎設施之間的資訊壁壘。

統一監控與編排

Microsoft Sentinel

統一的 SIEM 與 SOAR 層,統籌整個環境的訊號、檢測、自動化與響應。

覆蓋各層的 AI 支援

Security Copilot

AI 輔助安全分析師,加快各安全層面的調查。

受保護的 Microsoft 環境

Microsoft 365 Security

為身份、協作、電子郵件、應用及租戶運營提供安全控制。

Microsoft Entra ID

保護使用者、管理員及特權賬戶的身份與訪問安全。

Microsoft Defender XDR

跨身份、終端、電子郵件、應用及雲訊號提供威脅防護。

Microsoft Purview

支援資料安全、治理、分類、合規及資料丟失防護準備。

Microsoft Intune

實現終端管理、裝置合規和一致的策略執行。

安全生命週期

每個階段都有務實的專業支援。

從您當前的需求出發。Cloud Frontier Asia 可解決特定安全問題,也可管理完整的安全旅程。

01 · 評估

瞭解當前安全態勢。

  • 安全態勢審查
  • 風險與漏洞評估
  • 安全與合規審查
  • 架構審查
02 · 實施

將策略轉化為實際防護。

  • Microsoft Sentinel 和 Defender XDR
  • Microsoft Entra ID
  • Microsoft Purview 和 Intune
  • Microsoft Security Copilot
03 · 運營

全天候運營,持續改進。

  • 全天候監控
  • 事件檢測與響應
  • 主動威脅搜尋
  • 報告與持續改進
以成效為導向

讓業務更穩健的安全防護。

加強防護、提升運營透明度,並充分發揮 Microsoft 投資的價值。

01

更強的安全防護

在互聯環境中檢測並阻止威脅。

02

更快的響應

AI 輔助檢測和專家響應有助於降低風險與停機時間。

03

減輕運營負擔

自動化減少告警疲勞和日常運營工作量。

04

為合規做好準備

治理與報告能力助您履行監管義務。

為新加坡企業提供網路韌性支援

透過由新加坡工商聯合總會牽頭的網路韌性中心,取得實用資源、參加工坊,並瞭解網路安全事件的初步應對指引。

前往網路韌性中心 (在新分頁中開啟)

讓您的下一步雲端行動更安全。

申請安全評估